

Elles serviront à alimenter les Eagles d'Amesys !
Les fameuses "boîtes noires" sont en service depuis le mois dernier. Il s'agit d'un outil d'analyse des données de communications Internet.
Depuis début octobre, les services de renseignement utilisent une "boîte noire". Un dispositif d'analyses de données de communications en ligne qu'a détaillé Francis Delon, président de la Commission nationale de contrôle des techniques de renseignement (CNCTR) lors d'un colloque mardi à Grenoble, rapporté par Le Monde.
Un algorithme pour trier les données
Les dites "boîtes noires", une technique de renseignements qui vise à "détecter des connexions susceptibles de révéler une menace terroriste", n'avaient jamais été activées auparavant. Elles étaient pourtant prévues dans la loi depuis un moment déjà : en 2015, la loi sur le renseignement les avait en effet introduites dans le code de la sécurité intérieure, sous l'appellation "traitements automatisés".
LIRE AUSSI >> Face à la menace terroriste, la France mal renseignée
Concrètement, elles reposent sur l'utilisation d'un algorithme, qui analyse les données de communications de particuliers, et en extrait celles qui pourraient être problématiques. Ces données ne sont pas le contenu des communications en elles-mêmes, mais plutôt des informations annexes telles que le destinataire d'un message, ou l'heure et le lieu depuis lequel il a été envoyé.
Elles sont recueillies de manière "anonyme", mais la loi prévoit de rendre possible l'identification des personnes dont les communications sont "susceptibles de caractériser l'existence d'une menace à caractère terroriste." Pour cela, il faut d'abord obtenir l'aval du Premier ministre ou d'une personne déléguée, après avis de la CNCTR. Les données ainsi "désanonymisées" peuvent être exploitées "dans un délai de soixante jours" après leur recueillement. Elles sont ensuite détruites, à moins que l'existence d'une menace ait été confirmée entre temps.
Les «boîtes noires» jusqu'alors considérées comme «non activées» sont en réalité utilisées en France depuis un mois, révèle le président de la CNCTR Francis Delon #surveillance1411
— Elsa Trujillo (@Elsa_Trujillo_) 14 novembre 2017
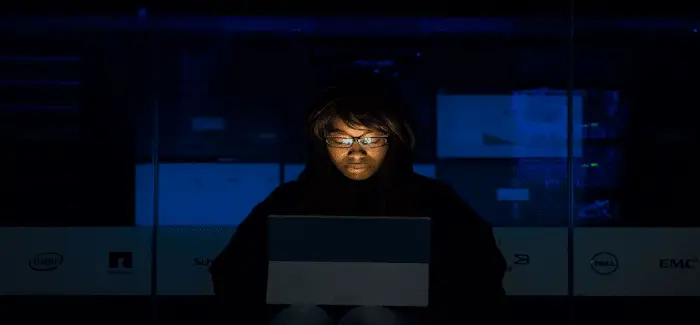
Les "boîtes noires" sont utilisées depuis un mois maintenant pour surveiller les données de communication sur internet.
WOCinTech
Les défenseurs des libertés numériques inquiets
Lorsqu'elles avaient été présentées, les "boîtes noires" avaient fait l'objet de nombreux questionnements, voire de critiques. Les défenseurs des libertés numériques, parmi lesquels Amnesty International, la Quadrature du net ou le Conseil national du numérique, craignaient en effet qu'elles soient un mécanisme de "surveillance de masse" insuffisamment contrôlé.
LIRE AUSSI >> Plus de 20.000 personnes surveillées par les services français en un an
Une réserve qui à l'époque, était partagée par Francis Delon lui-même. Au cours d'une audition en septembre 2015 rapportée par Numerama, il avait expliqué "comprendre" les inquiétudes sur l'utilisation d'un algorithme dans le cadre donné, dans la mesure où "un logiciel [est] très difficile à vérifier." "Il peut y avoir des milliers voire des millions de lignes de code, et vérifier qu'il n'y ait rien de caché est une gageure à laquelle il faudra s'attaquer."
Des garde-fous imposés par la loi
Deux ans plus tard, devenu président de la CNCTR, Francis Delon semble moins inquiet. S'il n'a pas pu répondre à nos sollicitations pour des "questions d'agenda", son équipe a indiqué que le projet d'algorithme avait été étudié avec attention, pendant "plusieurs semaines." Ce contrôle, précise Le Monde, a été à la fois d'ordre technique et juridique. Il a été ainsi vérifié qu'il respectait bien le principe de proportionnalité, c'est-à-dire que le dispositif n'était pas trop vaste par rapport aux résultats recherchés.
Par ailleurs, le CNCTR a assuré que seule une boîte noire était pour l'instant testée. Et que, comme le préconise la loi, elle est soumise à plusieurs limitations : de temps, puisque le dispositif n'est autorisé que pour deux mois pour l'instant, et de périmètre d'action. En effet, l'algorithme n'est prévu pour l'instant que pour repérer certains "critères" qui ne sont pas rendus publics "pour des raisons évidentes de sécurité."
Si les services de renseignement souhaitent étendre le dispositif au delà de l'une de ces limites, il faudra faire une nouvelle demande auprès du CNCTR, qui rendra son avis au Premier ministre. Ce dernier est libre d'aller ou non dans le sens de l'avis. Mais la Commission, en cas de désaccord, a le pouvoir de saisir le Conseil d'État.
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Informations complémentaires :





Terms & Conditions
Subscribe
Report
My comments