

Attention, c'est un malware, ce n'est pas un exploit comme le récent Wanna Cry, donc il faut se le choper via page piégée / phishing, etc. Du reste, êtes-vous bien protégé ???? (Informations complémentaires)
Révélée par WikiLeaks, cette plate-forme de malwares est capable de cibler tous les PC, de Windows XP à Windows 10. Elle a été développée par une société privée pour le compte de la CIA.
WikiLeaks continue d’effeuiller son amas de documents dérobés sur les outils de piratage de la CIA. Dans le cadre de sa série Vault7, le site vient ainsi de révéler l’existence d’Athena, une plate-forme d’espionnage qui permet de cibler tous les ordinateurs Windows, de Windows XP à Windows 10. WikiLeaks publie ainsi cinq documents, dont un manuel d'utilisation fort instructif. Les documents les plus anciens datent de septembre 2015, preuve que l’agence américaine a été capable d’infecter le dernier système de Microsoft en moins d’un an.
Cet « implant » - appellation d'un malware dans le jargon des agents secrets américains – existe en deux versions : une version « de base » (également appelée « Alpha ») et une version « étendue » (également appelée « Bravo » ou « Hera »). Cette dernière ne cible que les systèmes à partir de Windows 8. Les fonctionnalités des deux versions sont identiques. La différence se situe surtout au niveau du mode de persistance et des techniques de compression et de chiffrement.
Caché dans une DLL
Dans les deux cas, le code malicieux est planqué dans le fichier DLL d’un service réseau local, permettant au malware de se maintenir même après redémarrage. Dans la version de base, Athena vient se loger dans une DLL de « Remote Access Service ». Dans la version étendue, le malware s’installe dans une DLL de « DNScache Service ».
Une fois installé, Athena permet d’avoir un contrôle total de la machine. Le logiciel peut installer d’autres outils d’espionnage, rapatrier des fichiers ou, à l’inverse, en ajouter. L’architecture technique ressemble beaucoup à celle utilisée par les pirates, avec la mise en place d’un serveur de commande et contrôle (C&C) qui permet de piloter le malware à distance et en temps réel. La communication entre le malware et le serveur C&C se fait par des petits messages appelés « beacons ».
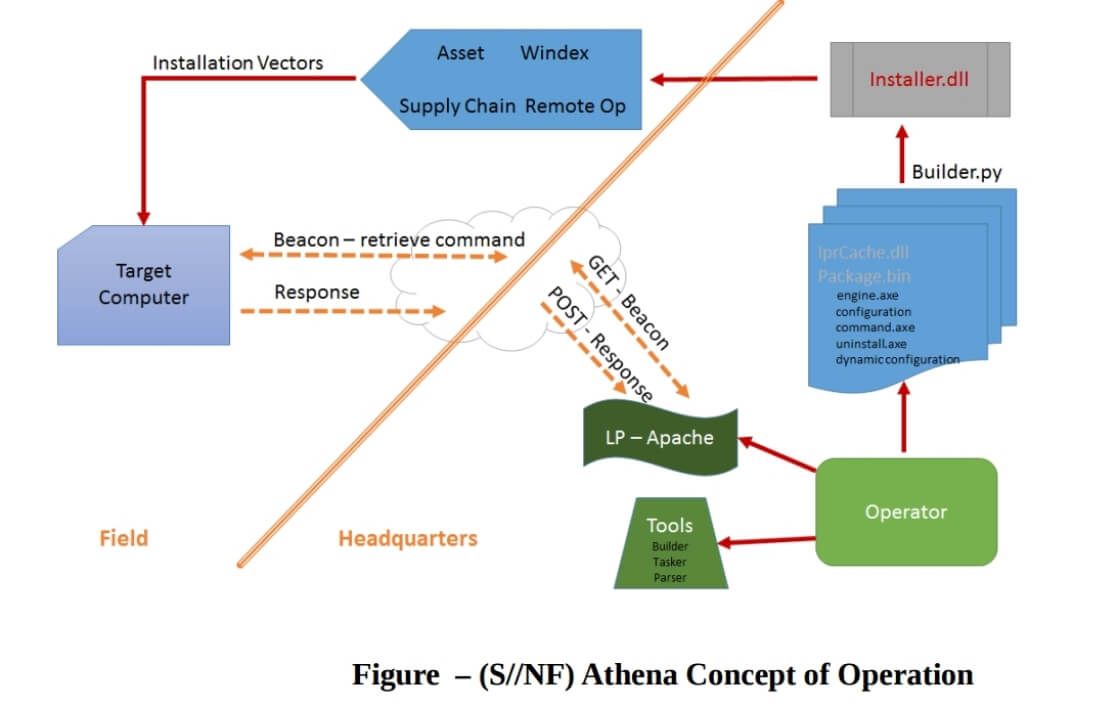
Il est intéressant de constater que cette plate-forme d’espionnage a été développée en partenariat avec Siege Technologies, une société de cybersécurité américaine basée dans le New Hampshire et qui a été rachetée récemment par Nehemiah Security. Siege Technologies apparaissait déjà dans les emails fuités de Hacking Team.
C’est la neuvième fois que WikiLeaks publie les documents d’une plate-forme d’espionnage de la CIA. Auparavant, le site avait révélé AfterMidnight, Archimedes, Scribbles, Weeping Angel, Hive, Grasshopper, Marble Framework et Dark Matter.
Source(s) : 01.net via Les Moutons Enragés.fr
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Informations complémentaires :
Crashdebug.fr : ‘Shadow Brokers’ affirme avoir piraté une unité de l’élite de la sécurité informatique liée à la NSA
Crashdebug.fr : Hycopter : un drone à hydrogène qui devrait battre le record d’autonomie





Terms & Conditions
Subscribe
Report
My comments