

Un dispositif commercialisé par une entreprise américaine était, jusqu’à ce week-end, vulnérable au piratage, révèle une enquête du gouvernement américain.
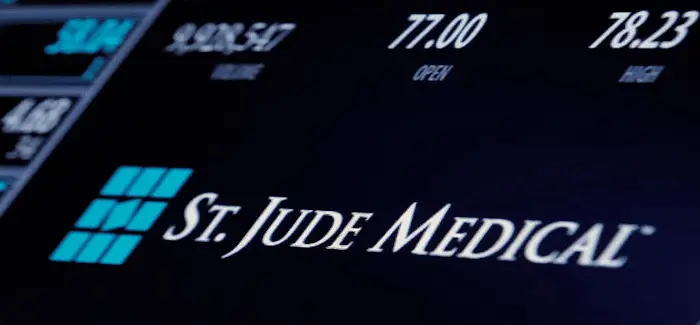
Les implants cardiaques sont-ils potentiellement piratables ? Certains, oui, ont répondu, lundi 9 janvier, les départements de la santé et de la sécurité intérieure américains. Ils ont publié les conclusions d’une enquête menée spécifiquement sur un dispositif de l’entreprise américaine St. Jude Medicals, qui appartient aux laboratoires américains Abbot. L’enquête affirme que le transmetteur Merlin@home était, jusqu’à ce week-end, vulnérable. Cet outil, installé chez le patient, communique avec l’implant : il est censé recevoir ses signaux et les envoyer à l’équipe médicale, qui peut ainsi surveiller l’état du porteur.
La vulnérabilité détectée aurait pu avoir des conséquences dramatiques, souligne le département de la santé dans un communiqué :
« Ces vulnérabilités, si elles étaient exploitées, pourraient permettre à un utilisateur non autorisé (…) d’accéder à distance à l’implant cardiaque (…). Le transmetteur Merlin@home compromis pourrait alors être utilisé pour modifier les consignes de l’implant. »
Il serait alors possible, explique de département de la santé, de modifier dangereusement le rythme du battement cardiaque, ou de décharger rapidement la batterie de l’implant. Le département à la sécurité intérieure a de son côté tenu à préciser qu’un tel piratage aurait nécessité « des compétences élevées ».
Une mise à jour pour régler le problème
Toutefois, les enquêteurs n’ont trouvé aucune trace d’intrusion : si la vulnérabilité existait bel et bien, elle n’a jamais, à leur connaissance, été exploitée. Lundi, St. Jude Medicals a commencé à déployer une mise à jour de Merlin@home, censée renforcer la sécurité de l’appareil et « réduire les risques extrêmement bas » de piratage, a cru bon de préciser l’entreprise.
Mais selon Justine Bone, directrice de l’entreprise de sécurité informatique MedSec, cette mise à jour n’est pas suffisante, et laisse encore derrière elle d’autres failles, notamment « dans les implants eux-mêmes ». C’est cette entreprise qui, en août, avait tiré la sonnette d’alarme sur la vulnérabilité de cet implant, à la suite de quoi les départements de la santé et de la sécurité intérieure américains avaient lancé leur enquête.
Ce n’est pas la première fois que des failles concernant ce type de dispositif sont révélées. En 2012, le hackeur réputé Barnaby Jack avait par exemple fait la démonstration, lors d’une conférence, du piratage d’un pacemaker.
Morgane Tual
Source : Le Monde.fr
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Information complémentaire :
Crashdebug.fr : Stuxnet, Fukushima et l’inévitable Cyber Apocalypse...


Terms & Conditions
Subscribe
Report
My comments