

Tous ensemble maintenant : Les pirates informatiques étaient "très sophistiqués".
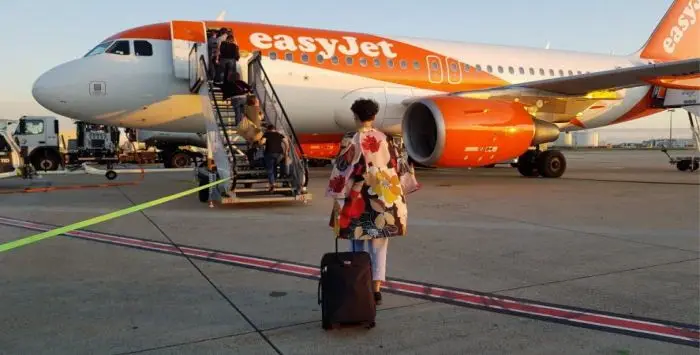
La compagnie aérienne britannique Budget Easyjet a été piratée, a-t-elle déclaré aux marchés boursiers, admettant que les coordonnées de neuf millions de personnes avaient été consultées et que les coordonnées de plus de 2000 clients avaient été volées.
Certaines informations sur l'attaque ont été communiquées à la Bourse de Londres par la compagnie, qui a affirmé avoir été ciblée par "une source très sophistiquée".
Les adresses électroniques et les "informations de voyage" d'"environ 9 millions de clients" ont été dérobées par les pirates informatiques non identifiés. Easyjet insiste sur le fait que les détails des passeports et des cartes de crédit de presque toutes ces personnes n'ont pas été touchés.
Cependant, 2208 malchanceux du groupe ont vu les détails de leur carte de crédit compromis. numéro de carte à 16 chiffres, CVV à 3 chiffres au verso, date d'expiration, etc. - n'ont pas été précisés.
L'activité sur Twitter, qui remonte aux premiers jours d'avril, montre cependant que les clients d'Easyjet demandent à la compagnie aérienne si les e-mails de notification sont réels :
@easyJet just had an email detailing a possible incident regarding the hacking of your systems and possible security breach, including card details, can you confirm if this is a genuine email? thanks
— JohnnyB (@JohnPaulBentley) April 2, 2020
@easyJet please can someone DM regarding me cancelling my holiday and this security breach, not leaving this another seven days with no response? pic.twitter.com/b2rHcQQcU2
— Samantha Burt (@SamBurt04) April 2, 2020
Ce dernier tweet montre un écran de ce qui semble être un e-mail Easyjet expliquant que "le nom, la destination du voyage, l'adresse e-mail et les détails de la carte de crédit [sic]" ont été consultés dans le piratage au début de cette année.
Les personnes qui pensent avoir été affectées pourraient faire pire que de changer les mots de passe en ligne utilisés pour les services Easyjet, ainsi que de changer le même mot de passe qu'ils ont utilisé sur d'autres sites web. Il est également judicieux de surveiller de près l'activité bancaire en ligne pour toute transaction inhabituelle.
Le Register a demandé à Easyjet de fournir plus d'informations et mettra à jour cet article lorsque la société répondra.
"Dès que nous avons eu connaissance de l'attaque, nous avons pris des mesures immédiates pour répondre et gérer l'incident et avons engagé des experts informatiques de premier plan pour enquêter sur la question. Nous avons également informé le Centre national de sécurité informatique et l'OIC. Nous avons fermé cet accès non autorisé", a déclaré la compagnie aérienne dans sa déclaration.
Johan Lundgren, directeur général, s'est excusé pour les lacunes dans les "mesures de sécurité rigoureuses" de sa compagnie aérienne : "Nous aimerions présenter nos excuses aux clients qui ont été touchés par cet incident."
Il a ajouté que "sur recommandation de l'OIC, nous communiquons avec les quelque 9 millions de clients dont les informations de voyage ont été consultées pour les informer des mesures de protection à prendre pour minimiser tout risque d'hameçonnage potentiel", en précisant que les 9 millions de malchanceux seraient contactés d'ici le 26 mai.
Le professeur Alan Woodward, de l'université du Surrey, a spéculé sur l'effraction numérique : "Donc, soit les détails de la carte de crédit n'étaient pas cryptés, soit c'était encore Magecart. Je ne vois pas pourquoi ils ne laisseraient que 2000 cartes non cryptées, suggère Magecart."
Jake Moore de infosec biz Eset a averti les clients de prendre cela au sérieux : "Le plus gros problème pour EasyJet est maintenant de faire parvenir ces informations à tous ses clients et de les mettre en sécurité. Lorsque la notification de sécurité apparaît pour la première fois dans un e-mail, les procrastinateurs vont se mettre la tête dans le sable. Cependant, lorsque quelque chose comme cela se produit, la vérité est que de l'argent peut être volé et de grosses sommes aussi."
Easyjet traverse une période torride, le nouveau coronavirus l'obligeant à arrêter complètement ses opérations de vol à partir du 16 avril. En outre, le fondateur et actionnaire minoritaire de blocage, Sir Stelios Haji-Ioannou, a lancé une campagne publique pour empêcher l'achat d'un nouvel avion de ligne du constructeur franco-allemand Airbus.
Cette campagne doit aboutir lors d'une assemblée générale extraordinaire de l'entreprise ce vendredi 22 mai. Il ne fait aucun doute que la nouvelle de ce piratage donnera encore plus d'énergie à Stelios dans sa campagne visant à destituer les principaux dirigeants actuels. ®
Mis à jour à 13h50 le 19 mai pour ajouter :
Le bureau du commissaire à l'information a déclaré dans une déclaration préparée qu'il avait "une enquête en direct sur la cyber-attaque impliquant easyJet" mais n'a pas répondu aux questions concernant le moment où Easyjet l'a informé du piratage. L'agence a précédemment déclaré qu'elle n'appliquerait pas les lois sur la protection des données ou la liberté d'information pendant la pandémie de coronavirus, ce que le magazine Wired a remarqué aujourd'hui.
Source : Theregister.co.uk
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Informations complémentaires :






Terms & Conditions
Subscribe
Report
My comments