

Pris dans la tourmente des failles Spectre et Meltdown qui touchent les processeurs, Intel doit faire face à une nouvelle menace avec une autre faille découverte dans son logiciel d'administration AMT. Problème, elle est très simple à exploiter pour les pirates.
Update 15.01.2018 : Si vous n'avez pas déjà désactivé les fonctionnalités AMT de votre chipset Intel, faites-le...
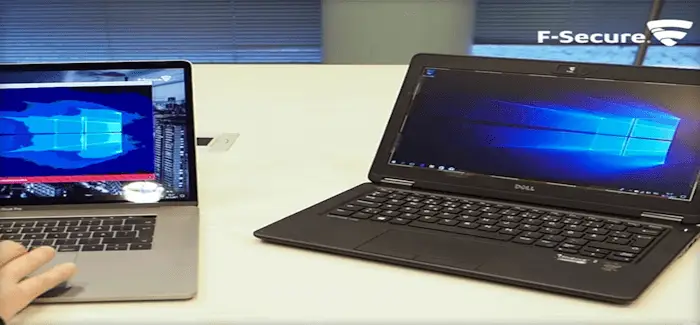
Début d'année mouvementé pour Intel. Alors que les correctifs pour les failles Spectre et Meltdown sont en cours de diffusion, une autre faille vient d'être découverte dans son logiciel d'administration présent sur de nombreux PC.
L'entreprise F-Secure qui propose des solutions de sécurité est à l'origine de la découverte de la faille qui touche Intel AMT (Intel Active Management Technology). Il s'agit d'un système de contrôle d'accès à distance et de maintenance généralement utilisé sur les PC professionnels. Il est présent sur un grand nombre d'ordinateurs et offre la possibilité aux administrateurs de gérer plus facilement leurs machines.
Piratage rapide et sans connaissances particulières
La faille sur les processeurs, qui n'est pas liée à celle-ci, touchait un grand nombre de machines mais il était peu aisé de l'exploiter. En revanche celle qui touche AMT est extrêmement simple à mettre en œuvre dès lors que le pirate a un accès physique à l'ordinateur ciblé. Un simple redémarrage combiné à l'utilisation du raccourci clavier CTRL+P permet de se connecter à l'interface AMT avec un mot de passe par défaut.
Le pirate a ensuite la possibilité de configurer le logiciel pour qu'il puisse se connecter à distance et surveiller l'activité quand la machine est connectée au réseau. Cette vulnérabilité permet donc de rendre inutile toutes les mesures de sécurité habituellement utilisées pour protéger les ordinateurs explique le consultant Harry Sintonen à l'origine de cette découverte.
Pour se protéger les administrateurs ou les utilisateurs de PC équipés d'AMT doivent configurer un mot de passe fort. Les simples utilisateurs doivent quant à eux veiller à ne jamais laisser leur ordinateur portable sans surveillance dans les lieux publics et contacter le service informatique de leur entreprise.
Source : Cnetfrance.fr
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Informations complémentaires :





Terms & Conditions
Subscribe
Report
My comments