

A vos flash bios.... Si votre machine survit... Merci Intel !
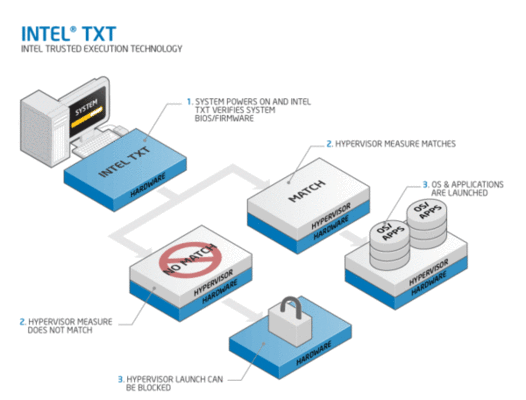 Depuis de longues années, Intel incorpore à ses chipsets et processeurs la technologie TXT (Trusted eXecution Technology) dont le but est de bloquer l'exécution de codes malicieux via un ensemble de signature logicielles certifiées. Ce système repose sur une combinaison de plusieurs éléments matériels (processeur doté des instructions nécessaires, chipset compatible) mais aussi logiciels. Cette partie logicielle contient malheureusement une faille, plus précisément dans les SINIT ACM, ou System INITialisation Authenticated Code Module. Ces modules peuvent être sujets à une attaque par dépassement de tampon, via laquelle un code illégitime peut totalement contourner TXT et prendre un contrôle total de la machine infectée.
Intel dit n'être au courant d'aucune exploitation réelle de cette faille, découverte par deux chercheurs travaillant pour Invisible Things Lab. Des mises à jour paliatives pour les SINIT ACM, mais aussi pour le microcode des CPU et pour les BIOS sont d'ores et déjà disponibles. Ce n'est pas la première vulnérablité relevée dans TXT. Invisible Things Lab en avait déjà rapportée deux autres en 2009.
Source : Tom's Hardware
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google


Terms & Conditions
Subscribe
Report
My comments