

Lol la blague, j'en connais qui vont apprécier...
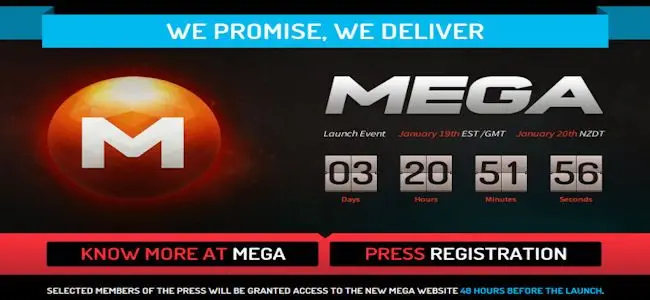
Dans un peu plus de trois jours, Megaupload va renaître de ses centres. Rebaptisé Mega, cette nouvelle génération de service de stockage en ligne promet d’apporter ce qui manquait à Megaupload, la sécurité.
Kim Dotcom ne lâche pas la pression et un an jour pour jour après son arrestation par le FBI et la fermeture de l’éco-système Mega, le site va renaître. Le 19 janvier prochain Mega sera disponible avec, d’après les dernières informations postées sur Twitter par le fondateur, un espace de stockage de 50 Go tandis que nous savons qu’une leçon a été tirée des erreurs du passé.
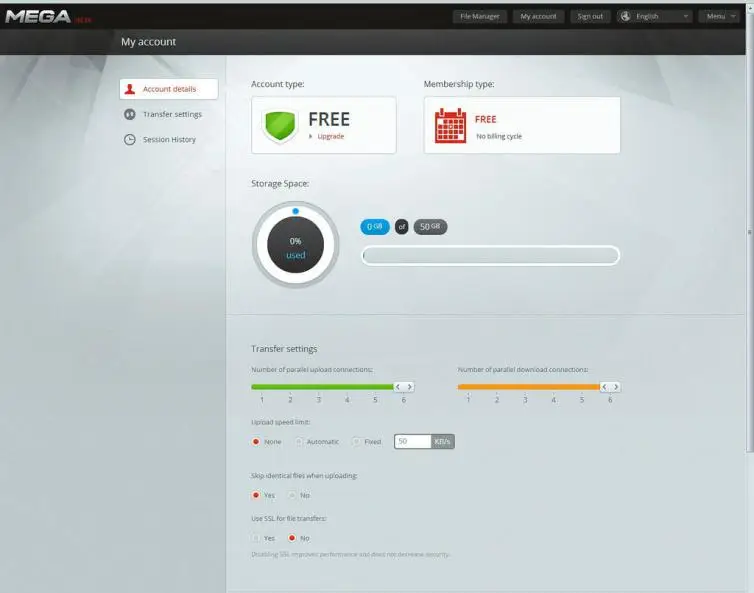
Kim Dotcom promet que Mega sera « plus gros, plus fort, plus rapide et plus sûr » mais surtout que l’ensemble des fichiers mis en ligne seront chiffrés si bien que seul l’internaute aura connaissance du contenu. La clé unique de déchiffrement serait fournie à l’utilisateur, lui donnant le contrôle de la diffusion de son fichier.
Ainsi, il serait impossible, ou du moins très difficile, pour les autorités de rendre le site juridiquement responsable des fichiers qu’il héberge, puisqu’il ne pourrait pas – en théorie – en connaître le contenu.
Concrètement, les internautes pourront se rendre sur le site Mega et y déposer leurs fichiers. Ceux-ci seront chiffrés en un clic, et une clé sera fournie à l’utilisateur. Celui-ci pourra alors diffuser l’adresse du fichier accompagné de la clé permettant de le déchiffrer, à l’aide de l’algorithme AES (Advanced Encryption Standard), le même qui est utilisé par certaines box pour chiffrer le Wi-Fi. « Si les serveurs sont perquisitionnés ou piratés, cela ne donnera rien » aux instigateurs, avait alors expliqué Kim Dotcom.
Les ayants droit ont du souci à se faire, d’autant plus que le transfert des fichiers chiffrés ne permettra pas à la Hadopi ou à d’autres autorités similaires de détecter les infractions aux droits d’auteur… sauf à déployer des systèmes d’interception des communications dignes des pires dictatures, tout en s’équipant de calculateurs capables de casser des milliers de clés de chiffrement chaque jour. Un scénario peu probable, mais techniquement réalisable…
Sources : Ginjfo / Le Point / Le Journal du Siècle
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google





Terms & Conditions
Subscribe
Report
My comments