

À combien estimez-vous votre peau sur internet ? A priori si votre PC n'est pas une forteresse vous ne valez pas plus de 10 US$ ! C'est en tout cas le prix de gros de ce petit bijou qui exploite toutes les failles pour s'introduire dans votre PC et vous espionner....
Encore une fois, je vous conseille de faire un tour dans la rubrique Black Box et de vous prémunir, avec une bonne veille de sécurité et un bon anti spyware. Je ne parle même pas de l'antivirus...
Nouvelle version de Phoenix Exploit Kit, un couteau suisse spécialisé dans le piratage informatique. Découvert en 2009 par M86 Securite Labs, Phoenix Exploit Kit est un outil web dédié au piratage informatique. Un "tools" dans la lignée des ICE Pack et autres Zeus.
Phoenix Exploit Kit 2.0, la nouvelle monture, est sortie de l'ombre voilà quelques semaines. Une version améliorée de ce logiciel malveillant qui, dans ce nouvel opus, emporte de nouvelles fonctionnalités, exploits et méthode de dissimulation. Premiére nouveauté, les exploits transportés et exploités. ZATAZ.COM a pu remarquer la confirmation d'une tendance forte, les navigateurs sont délaissés en lieu et place d'attaques à l'encontre d'applications (Flash, PDF, Java, ...).
Les exploits de la V 2 (avant mise à jour) :
Adobe Flash Integer Overflow in AVM2 – CVE-2009-1869
Adobe Flash Integer Overflow in Flash Player CVE-2007-0071
Adobe Reader CollectEmailInfo Vulnerability CVE-2007-5659
Adobe Reader Collab GetIcon Vulnerability CVE-2009-0927
Adobe Reader LibTiff Vulnerability CVE-2010-0188
Adobe Reader newPlayer Vulnerability CVE-2009-4324
Adobe Reader util.printf Vulnerability CVE-2008-2992
IE MDAC Vulnerability CVE-2006-0003
IE SnapShot Viewer ActiveX Vulnerability CVE-2008-2463
IE iepeers Vulnerability CVE-2010-0806
JAVA HsbParser.getSoundBank Vulnerability CVE-2009-3867
Java Development Kit Vulnerability CVE-2008-5353
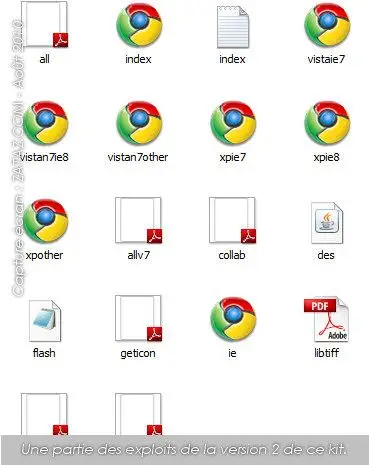
Ces exploits permettent d'utiliser des vulnérabilités dans les machines visées par le pirate. Mission, installer dans les ordinateurs non patchés, et donc sujet à piratage, des logiciels malveillants de type Trojan (Cheval de Troie) ; keylogger (Interception de frappe clavier) ; microSpy (Ecoute du son d'une piéce à partir d'un micro installé sur l'ordinateur infiltré) ; camspy (surveillance vidéo d'une piéce à partir d'une webcam installée sur l'ordinateur infiltré ; ...)
Le pirate peut suivre, en temps réel, le nombre de machines infectées. Les exploits les plus efficaces. Autre option de cette V2, une liste noire qui permet de savoir si le serveur exploité par le pirate a été repéré par les outils de sécurité informatique.
Les auteurs (ukrainiens) de PEK 2.0 propose un abonnement payant permettant de modifier la signature du kit pirate dans le cas ou ce dernier a été detecté par les antivirus.
Un serveur vendu avec un kit Phoenix est commercialisé aux alentours des 10 dollars.
Source : Zataz.com
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google





Terms & Conditions
Subscribe
Report
My comments