

Où comment un morceau de code s'attaque à un énorme réseau informatique. On voit le résultat, en matière d'armemement pour anéantir son prochain ou, comme en matière d'informatique, pour passer les protections le génie humain fait parfois peur...
En 2008 un agent d'un service de renseignement inconnu à réussi à introduire une clé USB contenant un virus dans un ordinateur portable de l'armée au Moyen Orient. Ce virus s'est ensuite répandu dans les réseaux de l'U.S. Central Command (ou CENTCOM), contaminant des systèmes confidentiels. Ces espions non identifiés ont alors pu récupérer à distance des documents classés concernant les opérations du CENTCOM.
CENTCOM est la branche de l'armée américaine gérant les opérations militaires de l'Afrique du Nord-est, du Golfe et de l'Asie Centrale. En pratique, les guerres en Afghanistan et en Irak sont sous sa responsabilité, ainsi que les nombreuses bases militaires américaines du Golfe, du Pakistan et de l'Asie Centrale :
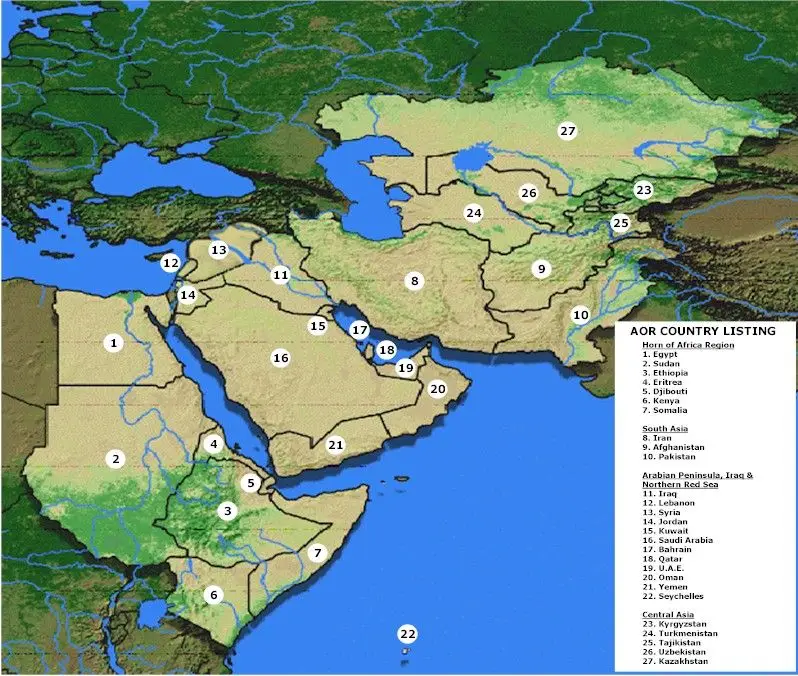
Ce n'est nul autre que William J. Lynn III, adjoint du Secrétaire de la Défense américain, qui a révélé cette attaque au public ce matin, dans un article publié dans Foreign Affairs. Il ne précise pas la durée de l'attaque (combien de temps le virus est-il passé inaperçu) ni l'importance des données extraites des ordinateurs de l'armée, faisant juste allusion aux « plans opérationnels de l'armée qui sont tombés dans les mains d'un adversaire inconnu ».
Ce n'était pas non plus la première attaque réussie contre les systèmes informatiques de l'armée. L'adjoint explique que « des adversaires ont acquis des milliers de fichiers depuis les réseaux américains, ceux de ses alliés et ceux de ses partenaires industriels. Ils incluent des plans de modèles d'armes, des stratégies opérationnelles et des données de surveillance ».
L'incident de 2008 était classé jusqu'alors, et n'est donc révélé au public que deux ans après. Mais M. Lynn se permet d'en parler parce que « cet incident était la plus importante violation d'ordinateurs de l'armée américaine de tous les temps, et nous a servi de sonnette d'alarme ». C'est l'Opération Buckshot Yankee qui a permis au Pentagone de contrer cette attaque, et elle a marqué « un tournant dans la stratégie de cyber-défense américaine ».
À la suite de cette affaire, le Cyber Command a été créé, et s'évertue depuis à protéger les réseaux utilisés par le gouvernement et l'armée, ainsi que l'Internet civil en général. Par exemple, le nouveau directeur de l'U.S. Cyber Command, le général Keith Alexander, révèle que les 15 000 réseaux utilisés par le Département de la Défense subissent 6 millions d'attaques par jour.
Source : Pc INpact
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google





Terms & Conditions
Subscribe
Report
My comments