

Bientôt le hack de RFID...
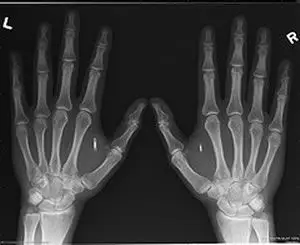
Un chercheur britannique indique être le premier homme a avoir été contaminé par un virus informatique. Mark Gasson, est chercheur/professeur à l’université de Reading, au Royaume-Uni. Il vient d'annoncer dans le Telegraph, un quotidien britannique, qu'il est le premier homme a avoir été contaminé par un virus informatique. Le journal 20 minutes, qui se fait l'écho de cette infection, explique que cette contamination serait passée par une puce implantée dans la main du chercheur. Un peu comme celles utilisées sur les animaux, dans les zoos et autres réserves animalières. La puce été programmée pour ouvrir des portes de sécurité et débloquer le téléphone portable de Mark Gasson. « Avec les bénéfices de ce type de technologies viennent aussi les risques, indique le professeur à BBC News, Nous pouvons nous améliorer dans une certaine mesure, mais ce sera comme avec les améliorations concernant d’autres technologies, les téléphones portables par exemple, ils deviennent vulnérables face à des risques de sécurité ou des virus informatiques».
Pendant ce temps...
En France, des chercheurs de chez Trusted Labs (Eric Vétillard et Anthony Ferrari) et une équipe d’Oberthur Technologies de Pessac (Hugues Thiébeauld, Vincent Guérin et Guillaume Barbu, de Telecom ParisTech) ont expliqué lors de la conférence CARDIS 2010 qui s'est déroulé en avril dans la ville allemande de Passaut, que les puces pouvaient être attaquées, modifiées, à distance, avec un laser. Deux attaques possibles, une physique, l'autre logique. La première consiste à introduire un virus informatique au cœur de la puce. La seconde enregistre ou perturbe le fonctionnement électronique du système.
Les deux équipes ont démontré leur prise de contrôle sur les puces. Oberthur a modifié les signatures numériques des logiciels (corruption d'une puce gérant un accès). Trusted Logic a pu récupérer des clés secrètes de cryptographie implantée dans la puce.
Les casinos... aussi
Le mythique ACBM propose, depuis quelques jours, de regarder du côté des cartes d'accès et de fidélité émises par les casinos. Comme le dit l'auteur de l'article, Patrick Gueulle, ces cartes à puces (ou rfid, magnétiques, ...) sont "très intéressantes à explorer, voire à « bricoler », évidemment en tout bien tout honneur." Les cartes PlayersPlus, du groupe Partouche, a permis au chercheur de découvrir que la photo du porteur de la carte à puce de membre était sauvegardée dans une base de données. Pour la carte CasinoPass, des casinos Barrière, du RFID capable d'émettre et recevoir des informations via une portée de 1.5 à 2 mètres. Une carte sans contact bien loin des 10 cm habituellement rencontrés. Même connexion via la carte JOACLUB. Pour la carte proposée par le groupe Tranchant, une prise d'empreinte digitale est demandée pour son obtention. "cette carte comme l'une des plus sûres parmi celles qu'il nous a été donné d'examiner. Et pourtant, on sait bien que le Mifare « classic » a été craqué !" indique l'auteur de l'enquête. C'est à lire chez ACBM et c'est tout simplement passionnant.
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Source : Zataz.com
Informations complémentaires :






Terms & Conditions
Subscribe
Report
My comments