

La menace est réelle et concerne des millions de machines, qui sont généralement entre de 'bonnes mains'. Encore une occasion de vous sensibiliser à l'utilsation d'un bon antivirus conjointement à Spybot et d'une Veille de sécurité automatisée. Ceci vous aidera certainement précieusement face à la jungle d'internet.
Entre avril 2010 et juin 2010, Microsoft a nettoyé dans le monde plus de 6,5 millions d´ordinateurs infectés par des botnets, soit deux fois plus que sur la même période un an plus tôt. Microsoft vient de diffuser la 9ème édition de son rapport de sécurité semestriel (Microsoft Security Intelligence Report – SIR) et a souligné l'importance des botnets (réseaux de pc zombies infectés pour être contrôlés à distance) qui ouvrent la voie au cybercrime. L’étude révèle que les botnets sont en effet au cœur de l'infrastructure du cybercrime, permettant de diffuser des spams, de réaliser des attaques de phishing ou hameçonnage, de voler des identités, de développer la fraude au clic et la fraude à la commission.
Cette tendance est en recrudescence : entre avril 2010 et juin 2010, Microsoft a nettoyé dans le monde plus de 6,5 millions d'ordinateurs infestés par des botnets, soit deux fois plus que sur la même période un an plus tôt. Le rapport SIRv9 couvre la période janvier 2010 - juin 2010 et contient des analyses de données collectées sur plus de 600 millions d'ordinateurs dans le monde. Les analyses sont réalisées par des logiciels et services Microsoft comme Forefront, Windows Defender, Microsoft Security Essentials, Windows Internet Explorer, le moteur de 
« Nous savons depuis des années qu'un marché noir existe sur Internet et que les spécialistes du cybercrime sont en relation » commente Bernard Ourghanlian, Directeur
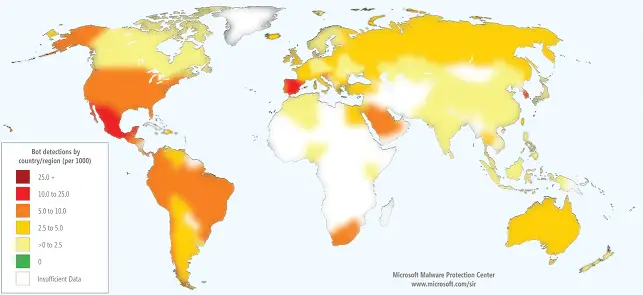
Les recherches de Microsoft révèlent aussi des variations de l’importance de la menace des botnets en fonction de la zone géographique : au cours des six premiers mois de 2010, les États-Unis ont subi la plus forte infection due aux botnets (2,2 millions), suivis par le Brésil (550 000). En Europe, l'Espagne a eu le plus d'infections (382 000), suivie par la France, le Royaume-Uni et l'Allemagne. Les plus forts taux d'infection par botnets ont été relevés en Corée du Sud (14,6 infections de type botnet pour 1000 ordinateurs analysés), suivis par l'Espagne (12,4) et le Mexique (11,4).
Rimecud est le botnet le plus répandu dans le monde, son taux de développement ayant atteint 860 % sur les trois derniers mois de 2009. Le botnet Alureon se place en seconde position, avec 70 % d'infections en moins.
Diminution des nouvelles vulnérabilités
Le rapport SIRv9 signale aussi des facteurs positifs dans l'évolution de la sécurité. Le nombre de nouvelles vulnérabilités découvertes est de 2 360 et continue de décroître, selon la « National Vulnerability Database » du gouvernement américain (nvd.nist.gov). Ce nombre est en diminution de 7,3 % si l'on compare le premier semestre 2010 au second semestre 2009. Le nombre de découvertes de vulnérabilités dont l'indice de gravité est Moyen ou Élevé est aussi descendu respectivement à 10,7 % et 9,3 % au cours de la même période.
De plus, davantage de personnes utilisent Windows Update et Microsoft Update pour installer automatiquement les mises à jour de sécurité. Le nombre de failles impliquant une perte de données personnelles identifiables baisse également. Selon la Data Loss Database (datalossdb.org), les pertes de données personnelles identifiables (DPI) ont chuté de 46 % au cours du premier semestre 2010 par rapport au premier semestre 2009, le vol d'ordinateurs représentant la plus grande part de ces incidents (31 %). Les activités malveillantes sont à l’origine de moitié moins de pertes de DPI que la négligence, comme la perte ou le vol d'ordinateur ou la mise au rebut non sécurisée.
« Malgré le fait que les développeurs écrivent du code plus sûr et que les failles de sécurité régressent, la menace liée aux botnets et mise en évidence par le rapport SIRv9 montre que nous devons rester vigilants » déclare Bernard Ourghanlian. « Notre conseil est d'utiliser un logiciel antivirus à jour, d'installer les correctifs de sécurité pour tous les logiciels, de mettre à jour le système d'exploitation et les applications avec la dernière version comme Windows 7 et Office 2010, d'employer des mots de passe forts et, pour les entreprises, de définir et d'appliquer une politique de sécurité solide. »
Source : Zataz.com
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google






Terms & Conditions
Subscribe
Report
My comments