

Le Basic Input Output System (BIOS, en français : « système élémentaire d'entrée/sortie ») est, au sens strict, un ensemble de fonctions, contenu dans la mémoire morte (ROM) de la carte mère d'un ordinateur, lui permettant d'effectuer des opérations élémentaires lors de sa mise sous tension, par exemple la lecture d'un secteur sur un disque. Par extension, le terme est souvent utilisé pour décrire l'ensemble du micrologiciel de la carte mère.
Ce qui signifie qu'en cas de flashage (maj) de celui-ci avec un BIOS vérolé, vous pourrez éteindre votre ordinateur ou le reformater au démarrage de la machine le BIOS se chargera en mémoire (puisqu'il fait toute l'interface avec la carte mère) et vous serez à nouveau vérolé...
Si le programmeur de ce virus laisse le choix de reflasher le bios vous pourrez l'effacer, s'il a été vicieux c'est perdu d'avance... Et il vous faudra changer de carte mère....
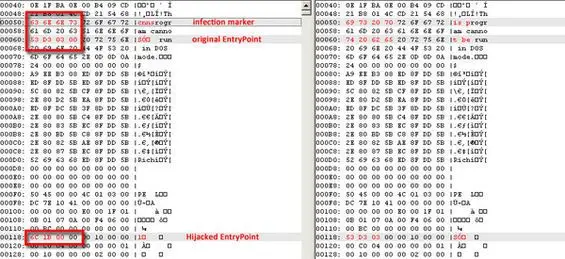
Si on parle depuis des années des virus (et autres logiciels malveillants) capable de s'attaquer aux BIOS, rien de vraiment efficace n'existait en dehors de CIH/Chernobyl dans les années '90 (et heureusement). Mais ce n'est plus le cas : un nouveau malware, Mebromi, utilise en effet le BIOS de l'ordinateur comme vecteur de propagation.
Contrairement à CIH qui effaçait totalement le BIOS de l'ordinateur, Mebromi le modifie pour pouvoir rester dans l'ordinateur même si le disque dur est formaté ou remplacé. Le fonctionnement est assez simple : le programme va sauvegarder le BIOS, modifier quelques routines internes et ensuite flasher le nouveau BIOS, sans que ce soit visible pour l'utilisateur. Une fois que c'est fait, il va infecter automatiquement le MBR (qui est la carte des partitions sur le disque dur).
Quelques limites
Heureusement, Mebromi a quelques limites. Premièrement, il ne s'attaque qu'aux BIOS de type Award, donc les AMI, Phoenix et autres UEFI ne sont pas vulnérables. Ensuite, il ne fonctionne que sur les systèmes Windows 32 bits et uniquement sur des comptes de type administrateur. Enfin, comme le programme infecte le MBR, les disques durs qui utilisent un autre schéma de partition ne sont pas vulnérables.
Reste un problème : la désinfection. Le classique formatage complet n'a aucun effet et il est donc nécessaire de flasher le BIOS avec une version « propre », en espérant qu'elle existe...
Source : Tom's Hardware / Présence-Pc
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google





Terms & Conditions
Subscribe
Report
My comments