

Cult Of The Dead Hadopi, a désassemblé le code du système anti-téléchargement de France Télécom, et nous apprend que ce logiciel est potentiellement un botnet à l'échelle nationale voire européenne, félicitiations... Nos dirigeants semblent avoir compris qu'il existait une vie après le Minitel.
Mais ils semblent avoir oublié le sens du mot 'éthique', d'autant plus qu'ils nous exposent à de hauts risques avec une sécurisation qui semble vraiment laisser à désirer, et qui ne résisterait pas 10 minutes face à un hacker chinois ou ukrainien...
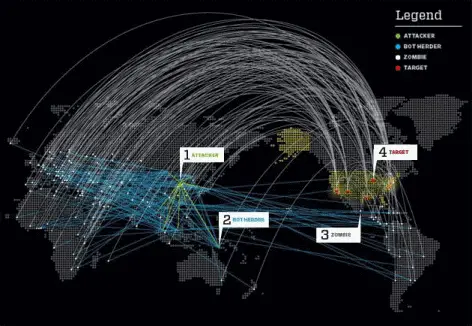
Exemple d'attaque botnet
Un groupe de hackers met à jour les petits secrets du logiciel Orange dédié à HADOPI. Pour le Cult of Dead Hadopi (cDh), HADOPI est avant tout un botnet géant. Voilà qui devient très intéressant. Un groupe de hackers démontre, dans un document diffusé sur Seclist, que le logiciel mis en vente par Orange, le service "Contrôle du Téléchargement" serait un cheval de Troie, un botnet, un logiciel "patriotique" que pourrait utiliser le gouvernement. Les amateurs de complots n'en demandaient pas tant, les voilà habillés pour l'été.
"En fait, explique le Cult of Dead HADOPI, HADOPI est aussi le nom secret d'un programme français qui vise à obtenir des capacités offensives de ciblage de l'Internet. Sa mission, recruter tous les ordinateurs du pays via ce botnet patriotique (comme en Chine). Le gouvernement a exhorté tous les citoyens à installer un logiciel qui va prouver qu'ils n'ont pas téléchargé de la musique et des films. Mais le logiciel est en fait une porte dérobée (Backdoor). La première entreprise pour aider le gouvernement à recruter des bots est Orange, l'ex-groupe national français des télécoms (France Télécom). Maintenant, Orange est devenu un géant des télécommunications dans le monde entier (...) Tout le monde peut maintenant comprendre qu'il s'agit d'une stratégie à long terme."
Le groupe de hackers, qui reprend une partie du pseudonyme d'un team de hackers cultes américains vieux de 26 ans, le Cult of the Dead Cow (cDc - Le culte de la vache morte), égraine la méthode de ce -complot- "1. Orange fournit des contenus, tels que le football des émissions de télévision, ... 2. Le gouvernement dit que chaque citoyen doit installer un logiciel pour prouver qu'ils ne téléchargent pas des contenus illégaux. 3. Orange fournit le logiciel. 4. [TOP SECRET] Chaque ordinateur sur lequel ce logiciel est installé devient un bot pour le gouvernement français."
Cult of Dead Hadopi explique, en décortiquant le code, les secrets du "Contrôle du Téléchargement" d'Orange. Les hacktivistes fournissaient le logiciel Orange, qui a été retiré du site officiel du FAI, via les serveurs de l'entreprise RapidShare. Quelques heures plus tard, le logiciel Orange était effacé des disques durs de l'entreprise suisse. Il faut dire aussi que le Culte de la mort HADOPI fournissait un moyen de passer outre l'obligation de payer et d'activer l'outil d'Orange.
"Une chose étrange à noter, indique les bidouilleurs, Le programme vérifie si un nouveau processus est compressé par UPX, PECompact2 ou Armadillo (Des programmes qui permettent de réduire la taille d'un fichier, NDR), et si oui ... il appelle la fonction sleep () avec un temps basé sur la taille de l'exécutable (...) La protection du logiciel a deux composantes: cdtsvc(64).exe est enregistré en tant que service Windows chargé d'inspecter tous les nouveaux logiciels au démarrage. (Le second) cdtgui.exe est le partie de configuration, en cours d'exécution en tant qu'utilisateur simple. Il permet de regarder les logs, démarrage/arrêt du service, configurer l'application, ... Toutes ces caractéristiques ont des mots de passe "protégés". Un détail intéressant, les services sont signés numériquement par France Télécom SA - sigcheck v1.53 - Copyright sigcheck (C) 2004-2008 Mark Russinovich".
Pour information, Sysinternals a été créé en 1996 par Mark Russinovich et Bryce Cogswell pour accueillir leurs informations techniques et utilitaires système avancés ; Microsoft a acquis Sysinternals en juillet 2006. Que vous soyez professionnel de l'informatique ou développeur, vous trouverez des utilitaires Sysinternals pour vous aider à gérer, dépanner et diagnostiquer vos applications et systèmes Windows.
"Supposons qu'un pirate mal intentionné s'empare du serveur de contrôle des mises à jour du logiciel, explique le cDh, Chaque citoyen Français potentiel se connecte sur update-cdt.nordnet.fr. Lorsque le logiciel veut être mis à jour, il demande au serveur un fichier nommé cdtupd.exe.zip. Ce fichier est téléchargé, installé dans le répertoire C:Program FilesControle du Telechargement. Ensuite, cdtupd.exe est géré sans aucune vérification, ce qui signifie avec des privilèges SYSTEM."
Pour parfaire sa démonstration, le Cult of Dead Hadopi a extrait des commandes tirées du logiciel Orange/Nordnet. Des commandes (1002: check password ; 1006: set password ; 1007: get secret question ; 1009: check if an update is available ; 1010: ask for an update ; 5000: enable/disable the "protection" ; 5002: get history ; 5003: get updates history ; 5004: change the configuration) qui pourraient être exploitées par un pirate "ou le gouvernement, affirme le cDh, le code 5004 est vraiment intéressant. Il peut modifier la configuration interne (hôte proxy et le port, l'adresse du serveur des mises à jour, la question secrète, ...). Un utilisateur local sans privilège peut communiquer avec le service à travers le canal 5004, changer la configuration pour utiliser un serveur proxy. Puis -the evil bastard- demandera une mise à jour. La demande arrive sur le proxy et le proxy servira de porte dérobée (Backdoor)."
Le cDh affirme que "ce programme a encore un peu de secrets à révéler, mais ce sera pour une autre fois". Dans ses remerciement, le CoDH salut aussi bien le président de la République Française, que les ministres ancien et nouveau de la culture Albanel et Mitterrand, ainsi que, et c'est plus mystérieux, les "Chinese fellows", traduisez les boursiers chinois.
Alors, convaincu de la mise en place d'un complot numérique ? Vue le nombre de boulettes accumulées (mot de passe admin/admin, serveur ouvert, ip accessibles, ...), nous pouvons en douter... ou alors il va falloir que les pirates ukrainiens ou du RNB donnent des cours aux instigateurs de cette idée de cyber-surveillance.
# Liens connexes
Doc cDHadopi Seclist
Source : Zataz.com
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google





Terms & Conditions
Subscribe
Report
My comments