
22 Novembre 2026
[Secuser Securité 02.03.2013] : Defaut de securité critique dans Java
0.0 of 5 (0 Votes)
Je ne sais pas si vous êtes nouveau lecteur ou non. Mais vous savez que la sécurité informatique est un combat de tous les jours pour que nos systèmes ne tombent pas entre les mains de gens malveillants. Vous savez qu’un ordinateur est très puissant et fait « tout ce qu’on lui dit » à partir du moment où l'on est maître du système...
Et il y a tous les jours de nouvelles méthodes pour abuser les machines et tirer partie de « failles » logicielles.
Depuis le début nous faisons la promotion de Secunia PSI, qui « automatise » toutes vos mises à jours logicielles (quand il en a le temps).
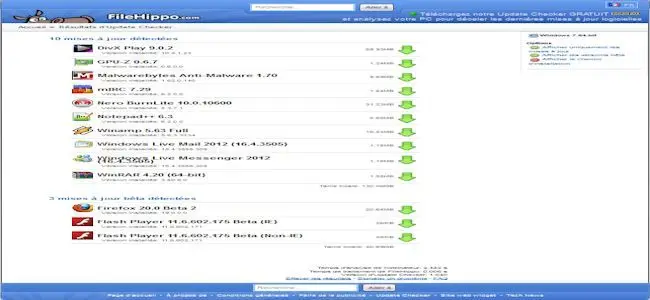
J’ai découvert récemment un bon complément à ce dernier avec FileHippo Update Checker qui, pour les moins dégourdis (ou comme moi les plus fainéants : ) vous mets toutes les mises à jour disponibles chez Filehippo (après un simple scan de votre machine bien sûr).
Vous n’avez plus plus qu’à les télécharger et les appliquer. Après vous vérifiez que vous êtes à jour avec un scan PSI Secunia, et si vous avez un score de 100 % vous êtes les rois du pétrole… (dans le cas contraire regardez ce qui bloque).
C’est pas beau ça ?
Amitiés,
RESUME :
Un nouveau défaut de sécurité a été identifié dans Java, un logiciel couramment intégré aux navigateurs web pour leur permettre d'exécuter les applications du même nom. L'exploitation d'une erreur non spécifiée peut permettre à un individu malveillant ou à un virus d'exécuter du code malicieux sur l'ordinateur de sa victime à l'ouverture d'une page web piégée.
LOGICIEL(S) CONCERNE(S) :
Oracle Java JDK 7 Update 15 et versions antérieures
Oracle Java JRE 7 Update 15 et versions antérieures
Oracle Java JDK 6 Update 41 et versions antérieures
Oracle Java JRE 6 Update 41 et versions antérieures
RISQUE :
Critique
CORRECTIF :
Aucun correctif n'est disponible pour le moment car ce défaut de sécurité a été découvert alors qu'il était déjà exploité de façon malveillante (0-day), des attaques ciblées ayant conduit à des intrusions dans les réseaux des sociétés Facebook, Apple et Microsoft. En attendant la publication d'un correctif officiel, les utilisateurs concernés peuvent appliquer les mesures suivantes afin de réduire les risques d'exploitation malveillante :
- se montrer particulièrement vigilant dans son utilisation d'Internet, notamment vis-à-vis des fichiers douteux, des liens hypertextes non sollicités ou des sites web non reconnus comme sûrs ;
- désactiver la prise en charge de Java par les navigateurs dans le cas de la version Java 7 update 15 (Menu Démarrer > Panneau de Configuration > Programmes > Java > onglet Sécurité > décocher la case "Activer le contenu Java dans le navigateur" > presser Appliquer puis OK) puis redémarrer le navigateur :
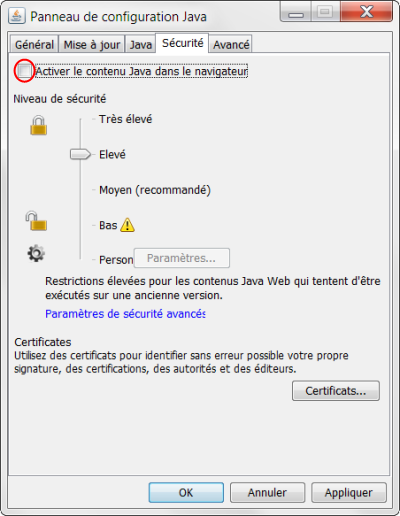
- OU désinstaller le logiciel dans le cas des versions inférieures (Menu Démarrer > Panneau de Configuration > Ajout/suppression de programmes > sélectionner Java (TM) puis presser le bouton Désinstaller). N.B. : ces solutions temporaires peuvent perturber l'apparence et/ou le fonctionnement de certains sites Internet ;
- installer un logiciel antivirus et vérifier qu'il est paramétré pour se mettre à jour automatiquement. Les éditeurs publient généralement de nouvelles signatures pour tenter de reconnaître et d'intercepter les fichiers malicieux exploitant les failles de sécurité non corrigées.
Il est possible de vérifier la désactivation de Java ou de déteminer si ce logiciel est actif sur votre ordinateur (et de connaître la version installée) via le site de l'éditeur.
L'éditeur du logiciel n'a pour le moment donné aucune information quant à la publication d'un correctif officiel. Les utilisateurs concernés peuvent s'abonner gratuitement à la lettre Secuser Securite pour être informés par courrier électronique de sa disponibilité.
Source : Secuser
Information complémentaire :
Crashdebug.fr : Veille de sécurité Windows automatisée
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement à partir de 1 € grâce à un don ponctuel ou mensuel par CB, Paypal ou encore Tipeee. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Ne ratez plus aucun article
Recevez la Crashletter : chaque soir, tous les articles du jour. Gratuit, désabonnement en un clic.

Terms & Conditions
Subscribe
Report
My comments