
22 Novembre 2026
[Secuser Securité 13.02.2013] : Vulnérabilités critiques non corrigées dans Adobe Reader et Acrobat
5.0 of 5 (1 Vote)
Faites directement la mise à jour, c'est mieux...
RESUME :
Plusieurs nouveaux défauts de sécurité ont été identifiés dans Adobe Reader, un utilitaire gratuit qui permet de lire les documents PDF (Portable Document Format). Leur exploitation peut permettre à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'un document PDF piégé.
LOGICIELS CONCERNES :
Adobe Reader XI (11.0.01 et versions inférieures)
Adobe Reader X (10.1.5 et versions inférieures)
Adobe Reader 9.5.3 et versions inférieures
Adobe Acrobat XI (11.0.01 et versions inférieures)
Adobe Acrobat X (10.1.5 et versions inférieures)
Adobe Acrobat 9.5.3 et versions inférieures
RISQUE :
Critique
CORRECTIF :
Aucun correctif n'est disponible pour le moment car ce défaut de sécurité a été découvert alors qu'il était déjà exploité de façon malveillante (0-day), par l'intermédiaire de courriers électroniques ciblés incitant à ouvrir un fichier PDF piégé inclus en pièce jointe. En attendant la publication d'un correctif officiel, les utilisateurs concernés peuvent appliquer les mesures suivantes afin de réduire les risques d'exploitation malveillante :
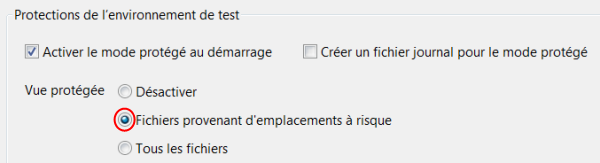
- vérifier dans Adobe Reader XI que le paramètre "Vue protégée"est activé pour les fichiers à risque (dans la barre de menu du logiciel cliquer Edition > Préférences... > Protection (renforcée) > cocher "Fichiers provenant d'emplacements à risque")
 OU
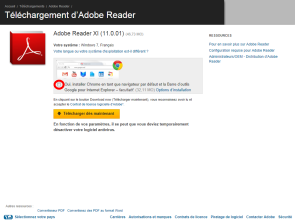
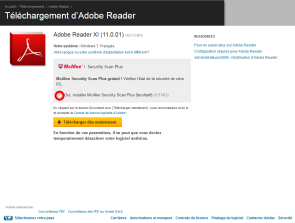
installer cette version XI via le site de l'éditeur si une version inférieure est présente (en prenant la précaution de décocher la case pré-cochée confirmant l'installation des logiciels McAfee Security Scan Plus ou Google Chrome en même temps que Adobe Reader, cercles rouges dans les images ci-dessous) puis paramétrer la "Vue protégée" comme indiqué ci-dessus. Cette version du logiciel reste vulnérable mais ce mode d'affichage empêche l'exécution des codes malicieux actuellement connus ;
- se montrer particulièrement vigilant dans son utilisation d'Internet, notamment vis-à-vis des fichiers douteux, des liens hypertextes non sollicités ou des sites web non reconnus comme sûrs ;
- installer un logiciel antivirus et vérifier qu'il est paramétré pour se mettre à jour automatiquement. Les éditeurs publient généralement de nouvelles signatures pour tenter de reconnaître et d'intercepter les fichiers malicieux exploitant les failles de sécurité non corrigées.
L'éditeur du logiciel n'a pour le moment donné aucune information quant à la publication d'un correctif officiel. Les utilisateurs concernés peuvent s'abonner gratuitement à la lettre Secuser Securite pour être informés par courrier électronique de sa disponibilité.
INFORMATIONS COMPLEMENTAIRES :
-> Adobe Security Advisory APSB13-02 (en anglais)
-> FAQ : comment savoir si ce logiciel est installé sur mon ordinateur?
-> FAQ : comment déterminer le numéro de version de votre logiciel?
-> Abonnement gratuit à la lettre Secuser Securite pour être informé par courriel des nouvelles failles
Source : Secuser
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement à partir de 1 € grâce à un don ponctuel ou mensuel par CB, Paypal ou encore Tipeee. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Ne ratez plus aucun article
Recevez la Crashletter : chaque soir, tous les articles du jour. Gratuit, désabonnement en un clic.


Terms & Conditions
Subscribe
Report
My comments