
22 Novembre 2026
Un rootkit dans une carte réseau...
5.0 of 5 (1 Vote)
Après le hack du site (a priori maîtrisé maintenant et nous mettons à jour les vainqueurs), ainsi que de mon PC avec des traces de connexions à E100.Net,, et l'impossibilité, malgré une configuration minimale (avec des composants changés 2 fois), et un Flash du Bios Système, de réinstaller complètement windows 7 64bits, plus rien ne m'étonne. Aussi, c'est sans surprise que l'on apprend l'existence de ce 'proof of concept' : où, avec juste la documentation disponible sur internet, un ingénieur français de Sogeti ESEC a développé un programme de reprogrammation d'EEprom (Mémoire flash) d'une carte Broadcom (marque largement diffusée) avec en son sein un ... RootKit... Comme on dit chez nous : Paf le chien... Si maintenant il faut surveiller les firmwares de nos cartes, cela devient vraiment inquiétant vu le nombre et la diversité de ces derniers embarqués dans les divers composants.
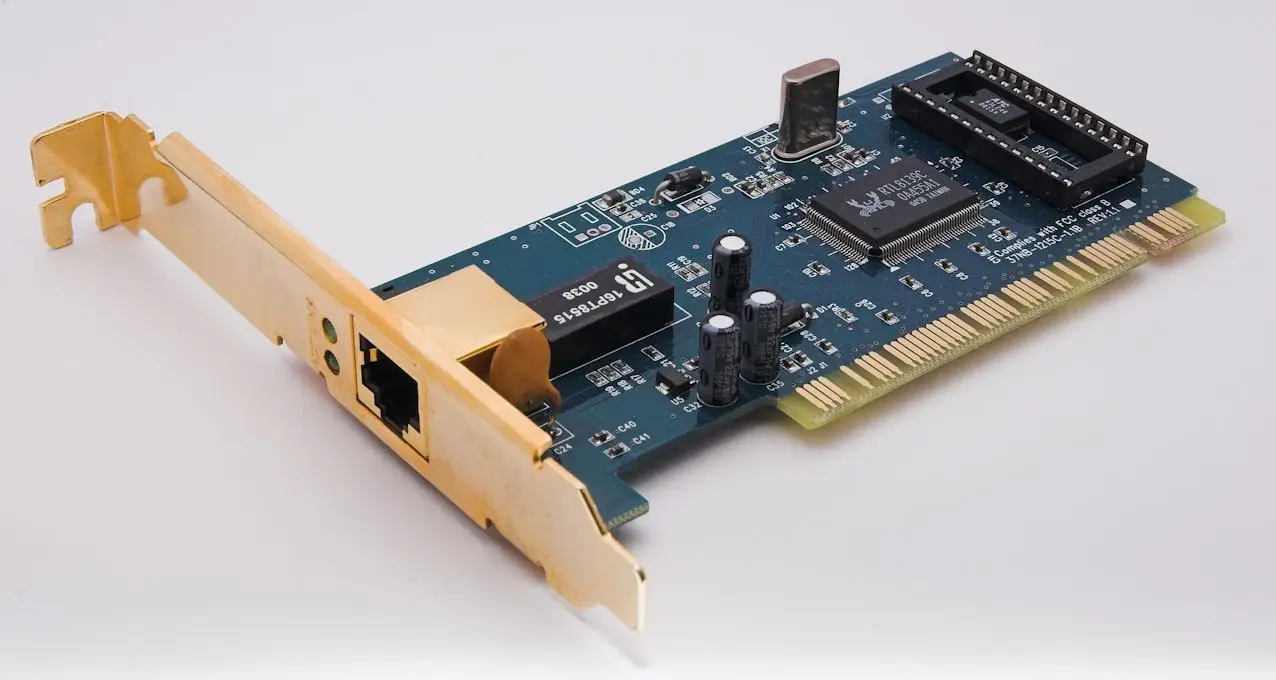
Un chercheur en informatique Français démontre comment une carte réseau Ethernet peut être mise sous surveillance. Guillaume Deleatur, un ingénieur français officiant pour l'entreprise Sogeti ESEC, a démontré lors de la conférence Hack.lu, qui s'est tenue il y a quelques jours au Luxembourg, comment une carte Ethernet Broadcom Ethernet NetExtreme PCI pouvait être exploitée par un rootkit et la malveillance qui peut en découler.
Pour réussir sa démonstration le chercheur en sécurité informatique a utilisé de la documentation publique et des outils open source afin de développer un débogueur firmware. Après avoir travaillé sur la mémoire EEPROM et le processus de démarrage de l'appareil, il a mis en place un Proof of Concept, un exemple, prouvant sa découverte.
L'exposé sur ses recherches a été mis en ligne ce dimanche sur le site de Sogeti. A découvrir sans modération. (Sogeti/Metabaron)
Source : Damien & Zataz.com
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement à partir de 1 € grâce à un don ponctuel ou mensuel par CB, Paypal ou encore Tipeee. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Ne ratez plus aucun article
Recevez la Crashletter : chaque soir, tous les articles du jour. Gratuit, désabonnement en un clic.


Terms & Conditions
Subscribe
Report
My comments