

On vous avait présenté dans le détail « Duqu » le fils de Stuxnet qui utilisait une faille 0-Day non connue de Windows pour prendre le contrôle de votre PC en espérant que ça soit une machine industrielle ! Oui, mais tout le monde n’a pas un ordinateur connecté à une centrifugeuse, malheureusement utilisant une faille système il n’y avait aucune parade.
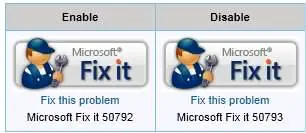
Jusqu'à aujourd’hui. Symantec avait analysé le bébé, et Microsoft vient enfin de sortir un patch temporaire pour les systèmes Windows. Si vous ne voulez pas que ce trojan vienne attaquer votre PC, fermez-lui la porte ! Avec ce patch téléchargez la version « Enable » et installez-la, vous pourrez toujours le retirer avec sa version « Disable »
En attendant vous serez protégé…
Merci à Secuser et à Damien Bancal de ZATAZ pour la news.
Microsoft vient de sortir une rustine d´urgence pour palier aux assauts du virus DuQu. ZATAZ.COM vous relatait, il y a quelques jours, de l'apparition du virus DuQu. Un "worm" qui s'attaque aux machines sous Windows. 
La faille est sérieuse. Un internaute malveillant peut, en plus de l'installation d'un programme espion, afficher, modifier ou supprimer des données ; créer de nouveaux comptes avec les droits d'utilisateur global. L'outil de Microsoft permet de désactiver l'accès système au fichier T2embed.dll. Un DLL qui est utilisé par de nombreux documents, les navigateurs, Microsoft Office. Deux programmes sont proposés, le premier bloque l'accès, le second redonne l'accès système à T2embed.
Duqu est basé sur une technologie relativement ancienne, mais en cas d’infection cela peut entraîner des vols d’informations confidentielles, des pertes de propriétés intellectuelles et d’autres risques encore associés à la présence d’un keylooger. « Bien que le rootkit Duqu soit associé à Stuxnet, nous pensons que ces deux e-menaces sont complètement dissociées, commente Catalin Cosoi, Directeur des Laboratoire Anti E-menaces de Bitdefender. La technologie de Stuxnet a été largement décortiquée et son code a été publié sur le Web l’année dernière. Maintenant Stuxnet est devenu une source d’inspiration pour les autres cybercriminels. Ce code s’utilise en open source pour la communauté des auteurs de virus, qui dispose ainsi d’un code de grande valeur en terme de R&D. »
Source : Zataz
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement grâce à un don via Tipeee ou PayPal. Si vous ne pouvez pas nous aider financièrement (ce que je peux comprendre parfaitement), vous pouvez partager les articles sur vos réseaux sociaux, et parler du site autour de vous. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
informations complémentaires :


Terms & Conditions
Subscribe
Report
My comments