
22 Novembre 2026
Vulnérabilité pour le site ICQ
0.0 of 5 (0 Votes)
Après Msn, Facebook, ICQ aussi... décidément... ça devient contagieux. Que reste-t-il comme messagerie instantanée viable ?
Le portail Internet dédié au logiciel de conversation ICQ souffre d´une vulnérabilité. Le système de messagerie instantanée ICQ est l'un des plus anciens système de conversation en direct de l'Internet. Créé par de jeunes israéliens, en 1996, l'opérateur américain AOL rachète la technologie en 1998 pour en faire son propre "pager".
Les utilisateurs d'ICQ, contrairement à la plupart des autres services de messagerie instantanée (MSN, Skype, ...), sont identifiés par des numéros, appelés Universal internet number (UIN). Des utilisateurs qui se retrouvent sur le site icq.com. C'est ce dernier qui souffre d'une vulnérabilité qui pourrait rapidement devenir nuisible.
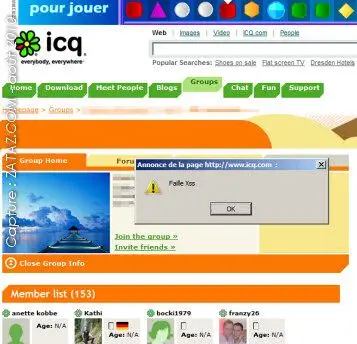
ZATAZ.COM a pu tester l'exploit. La faille est de type Cross Site Scripting (Xss). Vol de cookies, diffusion de code malveillant, ... deviennent possible. Prudence ! Les administrateurs du site ICQ.COM ont été contactés mais aucune réponse, ni correction pour le moment.
A noter que la sécurité d'Internet Explorer 8 empêche l'exécution de cette attaque. Chrome et Firefox demandent l'installation d'outils tiers (Noscript, ...) pour être protégé. (Yuri T.)
Source : Zataz.Com
Vous aimez ce que vous lisez ? Notre travail est gratuit et indépendant, mais il a un coût. Vous pouvez nous soutenir librement à partir de 1 € grâce à un don ponctuel ou mensuel par CB, Paypal ou encore Tipeee. Merci à celles et ceux qui rendent tout cela possible.
 Ajouter Crashdebug.fr à Google
Ne ratez plus aucun article
Recevez la Crashletter : chaque soir, tous les articles du jour. Gratuit, désabonnement en un clic.


Terms & Conditions
Subscribe
Report
My comments